工业互联网数据全生命周期安全防护建设方案 构建工业互联网数据服务安全新范式
一、背景与挑战
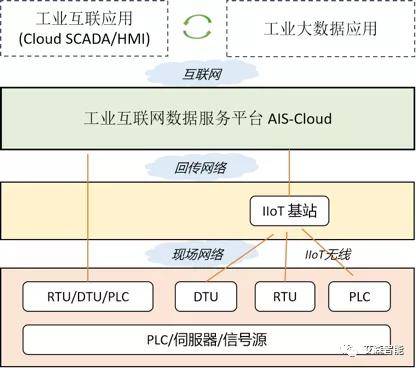
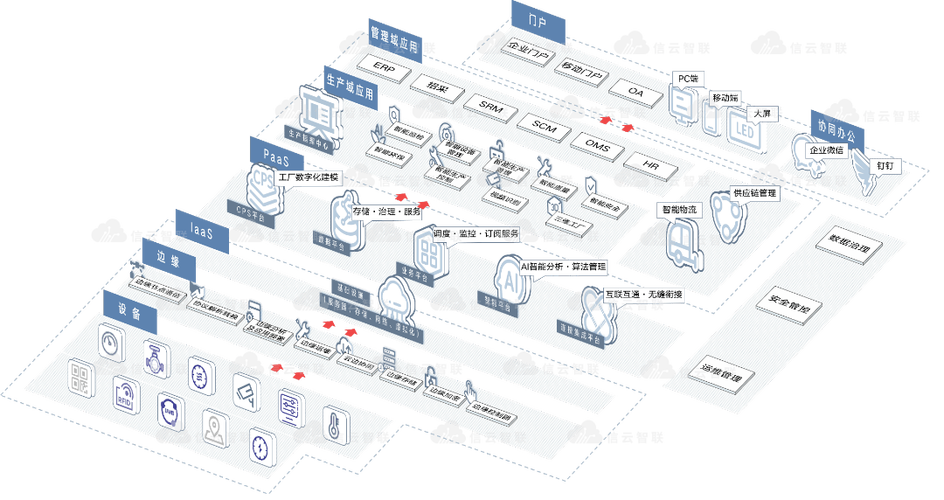
工业互联网作为新一代信息通信技术与工业经济深度融合的新型基础设施,正在全球范围内推动制造业的数字化、网络化、智能化转型。工业互联网数据服务贯穿于设备接入、边缘计算、平台汇聚、应用创新等各个环节,承载着海量工业数据——从设备运行参数、工艺配方到供应链信息、用户订单,其价值与敏感度不言而喻。工业数据在全生命周期中面临诸多安全威胁:设备层数据被窃取或篡改、传输链路遭监听、平台侧数据泄露、共享交换失控、销毁不彻底等。传统的边界防护和单点安全手段已无法满足工业互联网数据服务对数据安全的迫切需求。因此,构建覆盖数据全生命周期的安全防护体系,成为工业互联网健康发展的必由之路。
二、总体建设思路
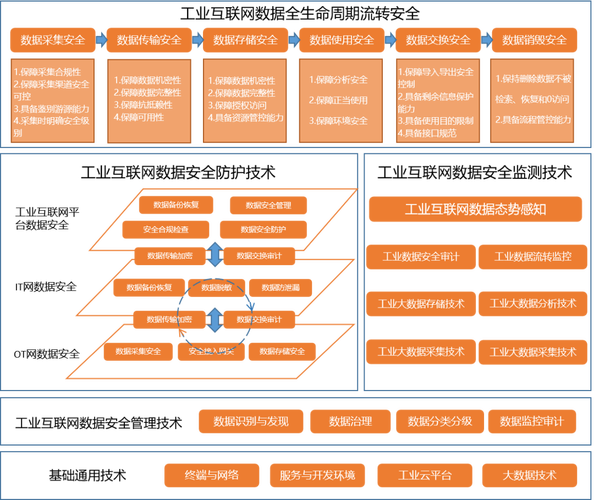
本方案以“数据安全为核心,全生命周期管控为主线,技术与管理双轮驱动”为指导思想,依据《数据安全法》《个人信息保护法》《工业互联网数据安全管理办法》等法规标准,围绕数据采集、传输、存储、处理、共享、销毁六个阶段,建立“可管、可控、可追溯”的纵深防护体系。总体架构包括:安全技术体系、安全管理体系、安全运营体系,三者协同联动,形成闭环。
三、数据全生命周期安全防护措施
1. 数据采集阶段
- 源头可信:对工业设备、传感器、边缘网关进行身份认证与安全准入,防止非法设备接入。
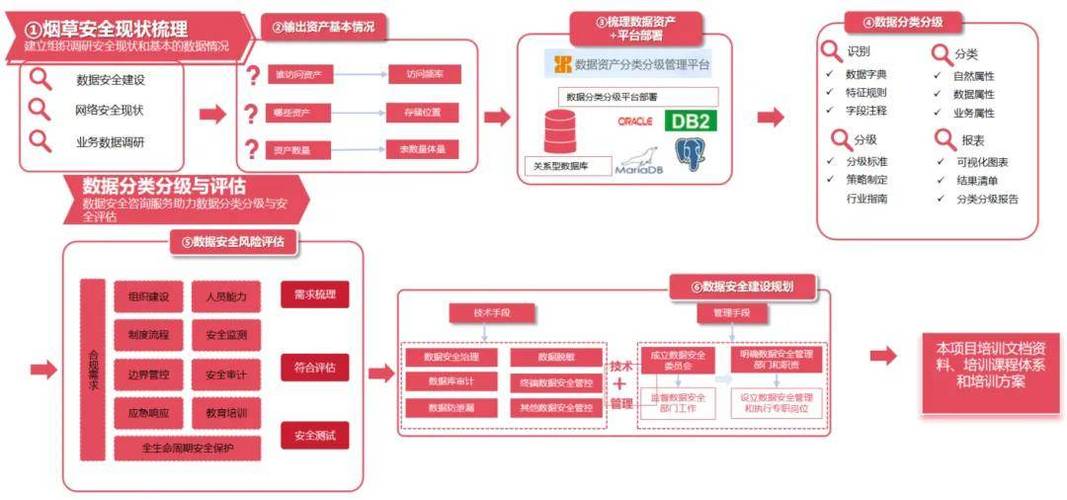
- 分级分类:根据数据敏感程度和业务影响,建立工业数据分类分级标准,按级施防。
- 采集加密:对采集的敏感数据(如工艺参数)采用轻量级加密或数字签名,确保来源真实性与完整性。
- 最小化采集:遵循最小必要原则,避免过度采集,减少攻击面。
2. 数据传输阶段
- 通道安全:采用 TLS/DTLS、IPSec 等协议对传输通道加密,尤其针对无线及专线场景。
- 双向认证:设备与平台、平台与平台之间实施双向证书认证,防止中间人攻击。
- 完整性校验:通过 HMAC 或数字签名机制,确保传输过程中数据不被篡改。
3. 数据存储阶段
- 分级存储:对不同级别数据采用不同存储策略。核心数据置于高安全区,非核心数据可分布存储。
- 加密存储:对敏感数据实施静态加密(如 AES-256),密钥由硬件安全模块(HSM)或密钥管理服务统一管理。
- 访问控制:基于 RBAC 或 ABAC 模型,实现细粒度访问控制,并记录所有访问日志。
4. 数据处理阶段
- 安全计算:对高敏感数据采用隐私计算技术(如联邦学习、多方安全计算、可信执行环境)实现“数据可用不可见”。
- 动态脱敏:在分析、测试、展示环节实施动态脱敏,保护商业秘密与个人隐私。
- 审计与溯源:记录数据处理操作日志,支持全链路审计,防止内部越权操作。
5. 数据共享阶段
- 数据沙箱:建立安全沙箱环境,限制数据外发,只输出计算结果。
- 共享审批:明确数据共享的审批流程,签署数据保护协议,落实责任主体。
- 隐私增强:对外共享时进行匿名化或差分隐私处理,防止重识别。
- API 安全:对开放 API 实施鉴权、限流、加密,监控异常调用行为。
6. 数据销毁阶段
- 不可恢复:对存储介质进行物理销毁或多次覆写,确保数据无法恢复。
- 流程可审计:销毁操作需双人复核并全程记录,形成销毁凭证。
- 云上销毁:明确云服务商的数据删除责任与验证机制。
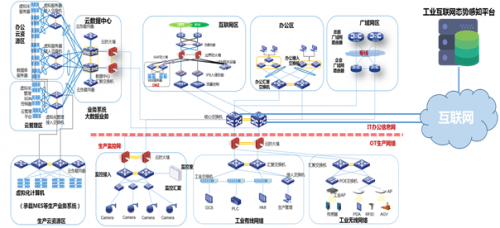
四、技术支撑平台
建设工业互联网数据安全管控平台,统一实现:
- 数据资产地图:自动发现与梳理数据资产,可视化呈现分布与流转。
- 策略中心:集中管理分类分级、访问控制、加密脱敏等策略。
- 监测预警:基于 UEBA 与规则引擎,实时监测异常数据行为并告警。
- 审计溯源:区块链或哈希链存证,确保审计日志不可抵赖。
- 密钥管理:集成 KMIP 协议,提供全生命周期密钥管理服务。
五、管理体系建设
技术手段需与管理制度相结合,包括:
- 组织保障:设立数据安全负责人及跨部门工作组。
- 制度流程:制定《工业数据分类分级指南》《数据安全事件应急预案》等。
- 人员培训:定期开展数据安全意识与技能培训,尤其针对运维和开发人员。
- 供应链管理:对第三方服务商进行安全评估,签订数据保护条款。
六、安全运营与持续改进
- 常态化运营:建立 7×24 小时安全运营中心(SOC),持续监控、分析、响应。
- 红蓝对抗:定期开展攻防演练,检验防护有效性。
- 合规检查:对照法规标准进行差距分析,持续整改。
- 技术演进:跟踪零信任、AI 安全、隐私计算等新技术,迭代防护体系。
七、
工业互联网数据服务是推动制造业高质量发展的关键引擎,而数据安全是其根基。通过建设覆盖全生命周期的安全防护体系,并融合技术、管理、运营三位一体的长效机制,可有效保障工业数据的安全流转与价值释放,助力工业互联网在安全可信的轨道上行稳致远。
如若转载,请注明出处:http://www.zzejis.com/product/38.html
更新时间:2026-10-15 14:44:32